Na era da economia digital, proteger dados deixou de ser um tópico de infraestrutura de TI para se tornar prioridade estratégica nas salas de reunião executivas. O aumento das sanções aplicadas pela Autoridade Nacional de Proteção de Dados (ANPD) e a sofisticação dos ataques cibernéticos deixam um aviso claro: a conformidade regulatória e a segurança da informação precisam andar juntas.
É nesse cenário que a ISO 27001 e a Lei Geral de Proteção de Dados (LGPD) se encontram. Embora tenham origens distintas, elas formam a combinação perfeita para quem busca construir uma governança de dados blindada — um processo no qual o apoio de um organismo especialista como o ICEPEX faz toda a diferença.
Entendendo as Diferenças e a Sinergia
Para alinhar as duas frentes, o primeiro passo é compreender onde elas se cruzam:
- LGPD (A Exigência Legal): Define o que deve ser protegido. Foca nos direitos dos titulares, nos fundamentos para o tratamento de dados pessoais e nas obrigações jurídicas das organizações.
- ISO 27001 (A Solução Prática): Estabelece como proteger. É a norma internacional que especifica os requisitos para a implementação de um Sistema de Gestão da Segurança da Informação (SGSI), cobrindo dados pessoais, segredos industriais, ativos financeiros e dados operacionais.
Enquanto a lei aponta a necessidade de implementar “medidas de segurança, técnicas e administrativas”, a ISO 27001 entrega a arquitetura exata para colocar essa exigência em prática.
Exemplo Prático: O Caso da “Tabela de Clientes no Drive”
Imagine uma empresa do setor financeiro onde a equipe de vendas utiliza uma planilha compartilhada na nuvem contendo nomes, CPFs e históricos de crédito de clientes para agilizar o contato no dia a dia.
- O Risco na Visão da LGPD: Se essa planilha for acessada por um colaborador sem autorização ou vazada externamente, há uma violação direta do princípio da segurança e da confidencialidade, sujeitando a empresa a multas graves e obrigação de notificação à ANPD.
- A Resposta Prática pela ISO 27001: O SGSI atua aplicando controles específicos da norma:
- Controle de Acesso (A.9): Implementação de autenticação multifator (MFA) e privilégio mínimo.
- Criptografia (A.10): Proteção dos dados tanto em trânsito quanto em repouso.
- Gestão de Ativos (A.8): Inventário claro de onde os dados residem e como devem ser descartados com segurança.
Ao adotar os controles da ISO 27001, a empresa atende aos requisitos da LGPD e elimina a vulnerabilidade na raiz do processo.
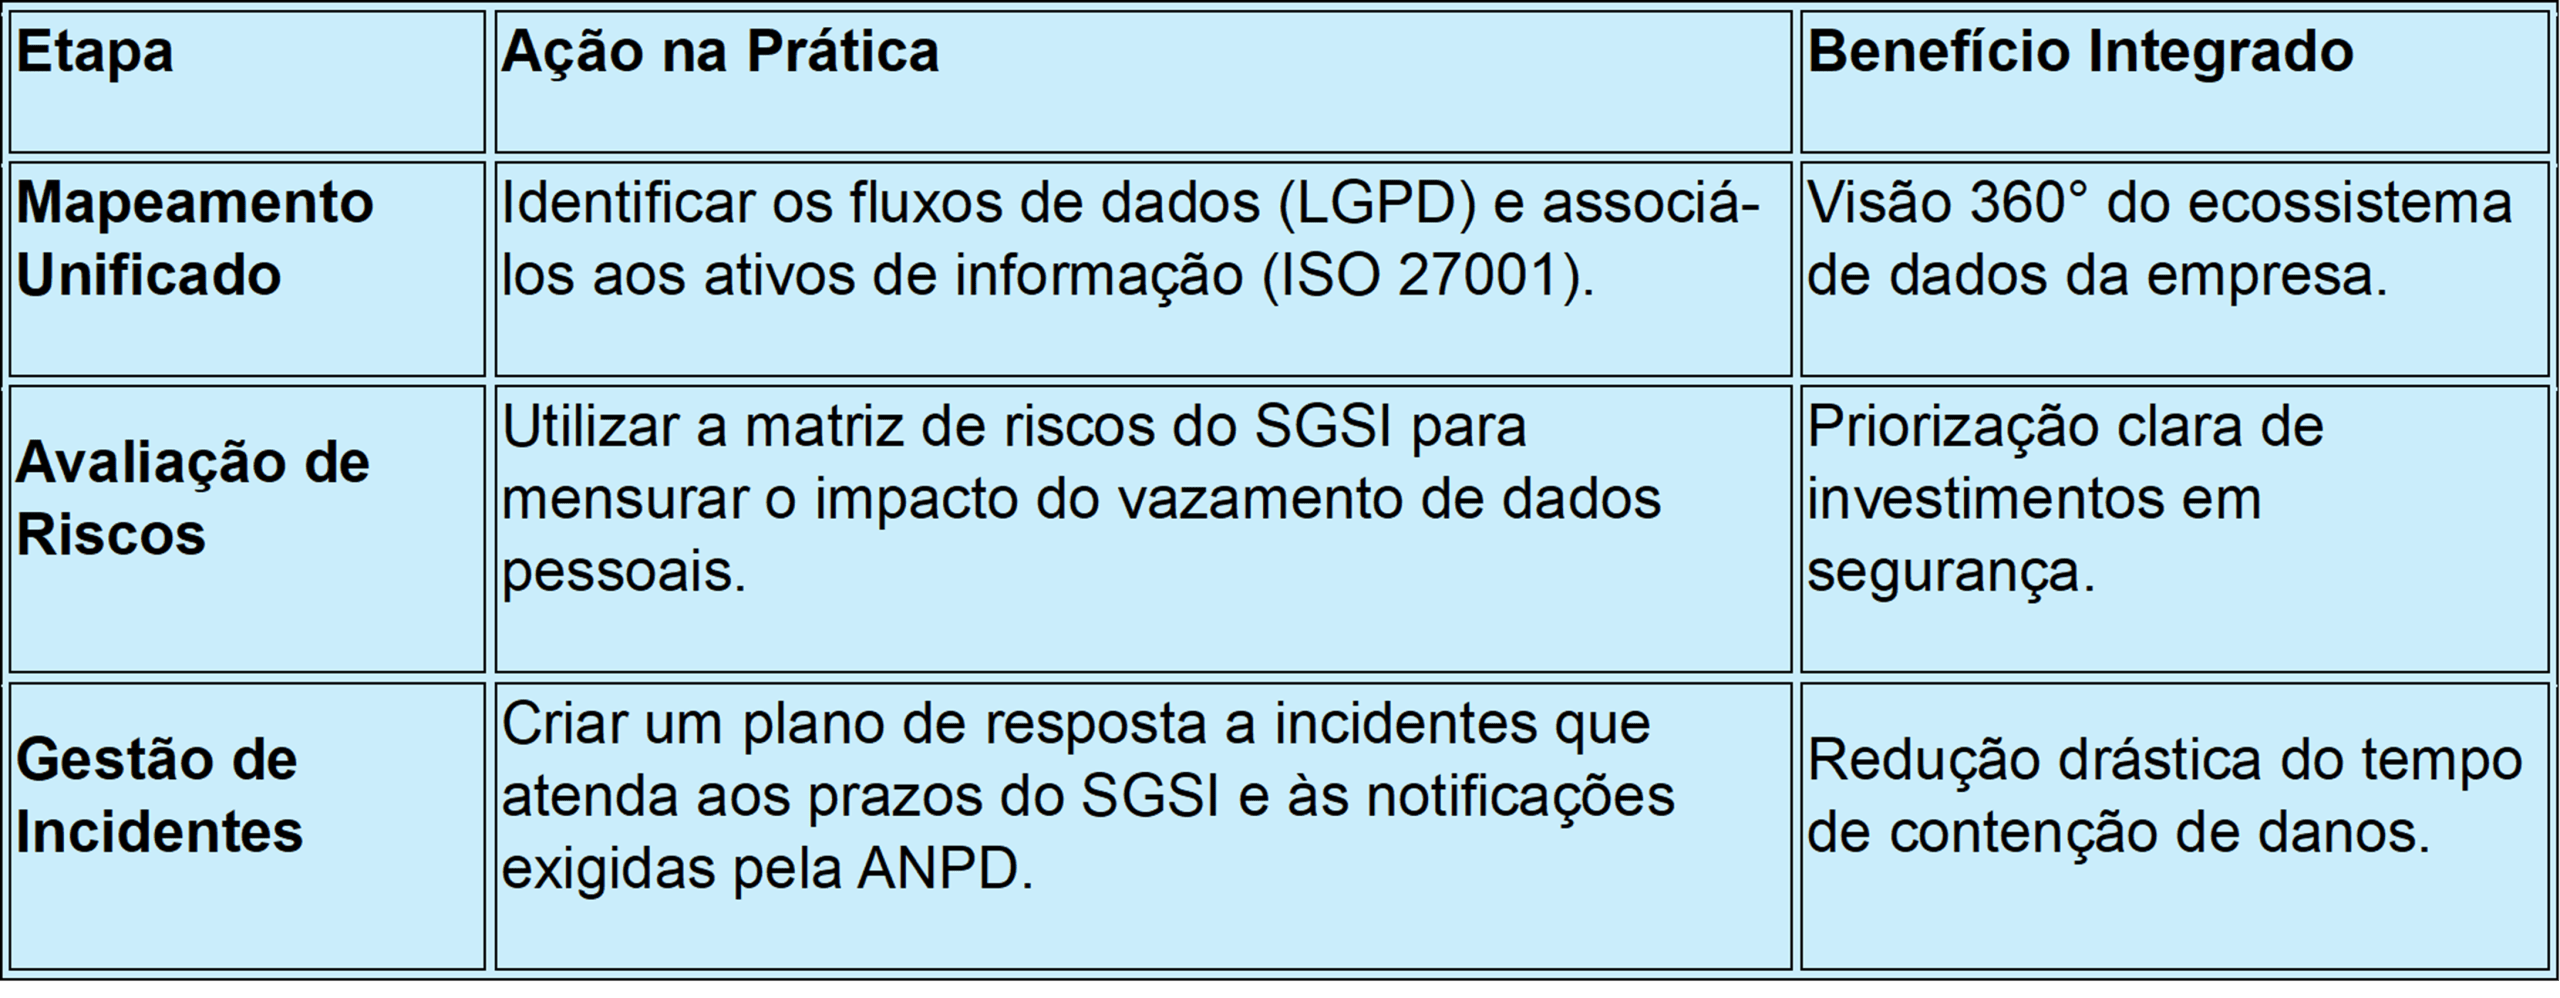
Como Unificar a Governança no Dia a Dia
Unificar essas duas frentes exige um fluxo estruturado que otimiza recursos e evita retrabalho:
O Papel do ICEPEX e o Impacto na Sua Carreira
A consolidação desse processo culmina na certificação do Sistema de Gestão. É aqui que o ICEPEX se destaca como um parceiro estratégico. Com rigor técnico, imparcialidade e expertise no ecossistema de normas técnicas, o ICEPEX atua na avaliação e certificação de sistemas de gestão, assegurando que o SGSI da sua empresa atinja o grau máximo de conformidade e maturidade operacional.
Para os gestores e profissionais que lideram essas iniciativas, dominar a integração entre ISO 27001 e LGPD é um dos maiores diferenciais do mercado atual. Saber traduzir exigentíssimas normas técnicas em estratégias de negócios viáveis posiciona o profissional como um parceiro estratégico da alta gestão. A capacidade de mitigar riscos jurídicos e operacionais é, hoje, uma das competências mais valorizadas para posições de liderança em tecnologia, compliance e governança.
A proteção de dados não é um projeto com data de término, mas uma cultura em constante evolução. Unir a estrutura sólida da ISO 27001 com as diretrizes da LGPD é o caminho mais seguro para garantir a sustentabilidade dos negócios e a integridade das operações no mercado digital.
#SegurançaDaInformação #ISO27001 #SGSI #GestãoDeRiscos #ICEPEX